端口转发把流量送到内网服务
端口转发是干嘛的
防火墙的第三个页面「端口转发」,把服务器上某端口的流量转给本机或其他服务器的目标端口。典型用途:
- 服务器上有台内网机器跑着服务,通过公网服务器的某个端口访问它;
- 把不常用的服务挂到非标准端口对外,隐藏真实端口;
- 多台内网设备共用一台公网机器的出口。
它和「反向代理」的分工:反代工作在 HTTP 层(能看 URL、能挂证书、能缓存),端口转发工作在四层(纯管道,不理解内容,数据库、消息队列这类非 HTTP 服务用它)。
规则配置
添加转发规则的核心字段:监听端口、目标地址与端口、协议(TCP/UDP)、可选的来源网卡限定。常用示例:
- 本机 2222 端口转发到内网机器的 22,给内网设备留个 SSH 通道;
- 只允许从指定网卡(比如内网网卡)进入的转发,公网侧完全不通。
双重门原则
官方文档反复强调的一个事实:防火墙规则只控制服务器本机流量。转发能不通,除了本机规则还要检查:
- 云安全组:云服务器上安全组是独立于系统防火墙的一道门,两边都要放行监听端口;
- 上级网络:路由器、运营商对某些端口的限制;
- 目标服务:目标端口上的服务确实在监听。
「本机通了公网不通」「转发连得上但没数据」这类排查,官方文档的故障排查清单里有专门条目,思路就是按上面三层由外向内过。
同步与持久化
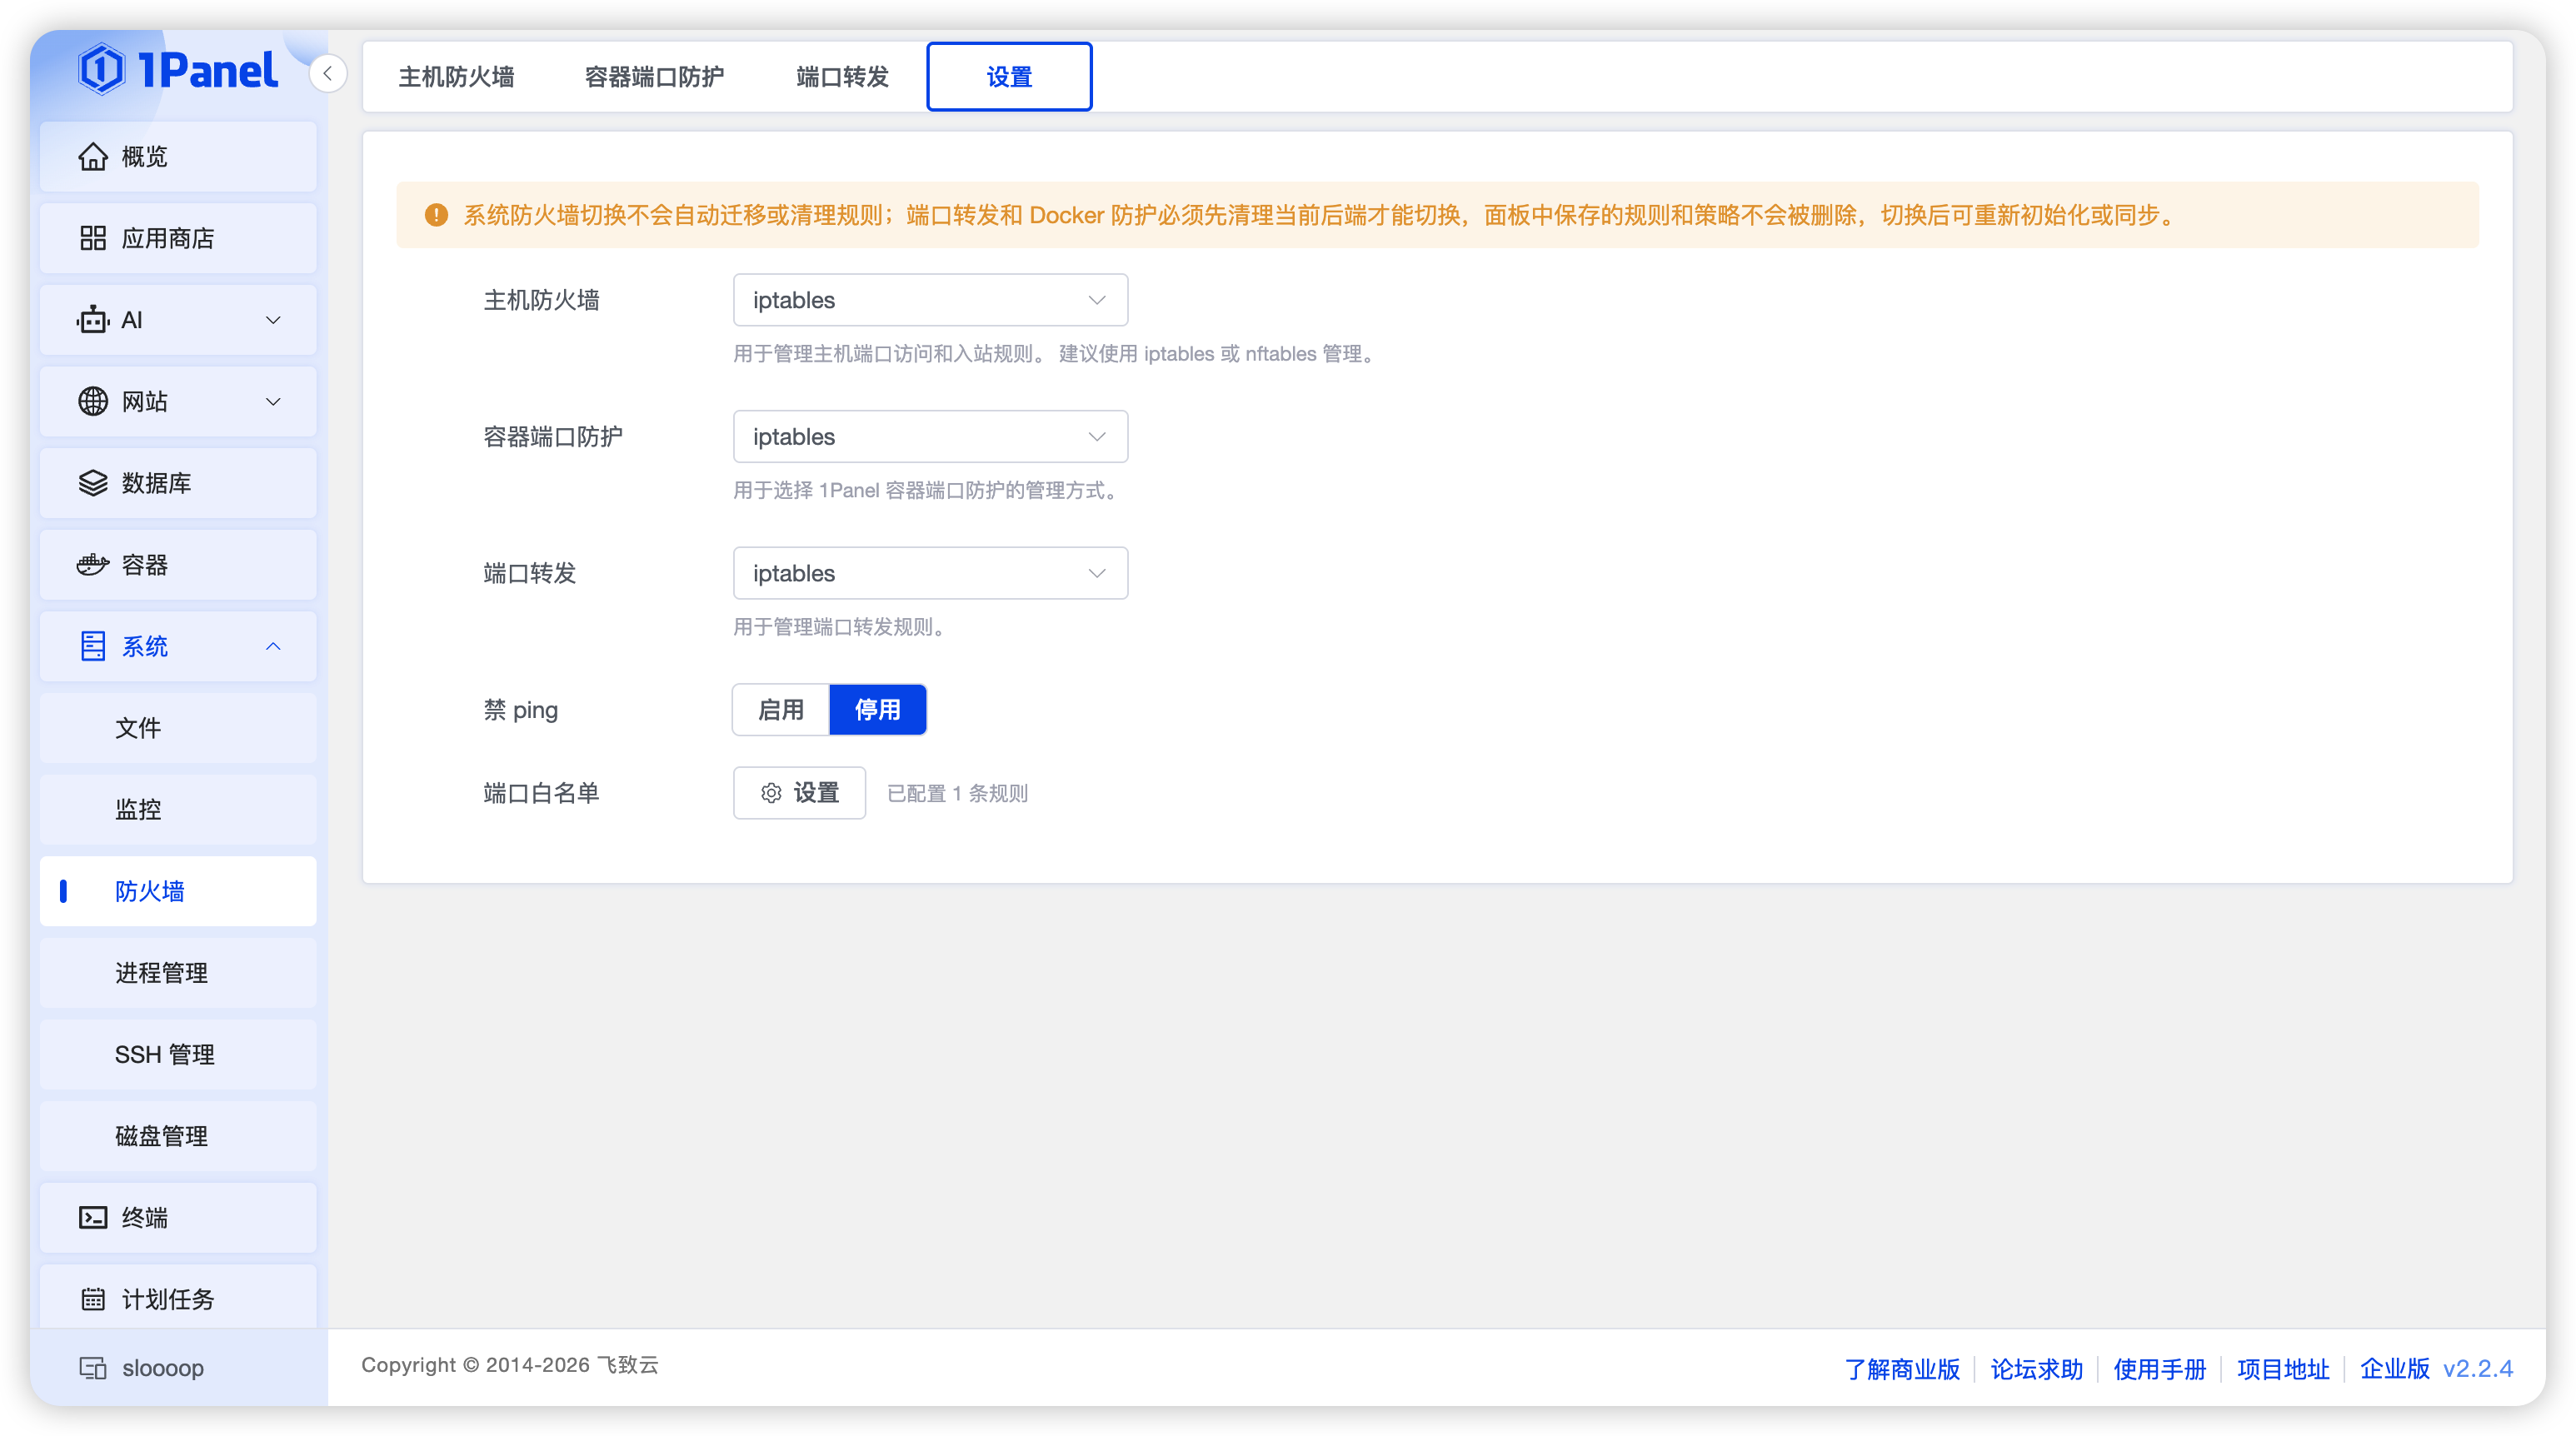
端口转发规则记录在面板里,同时写入内核生效。重启服务器或后端服务后如果发现规则失效,用页面的同步功能重新落地;规则较多时用导出功能留存一份,机器迁移时导入省得重配。后端(iptables/nftables)切换的注意事项与系统防火墙一致:切换不自动迁移规则,切完先同步再验证,见系统防火墙。