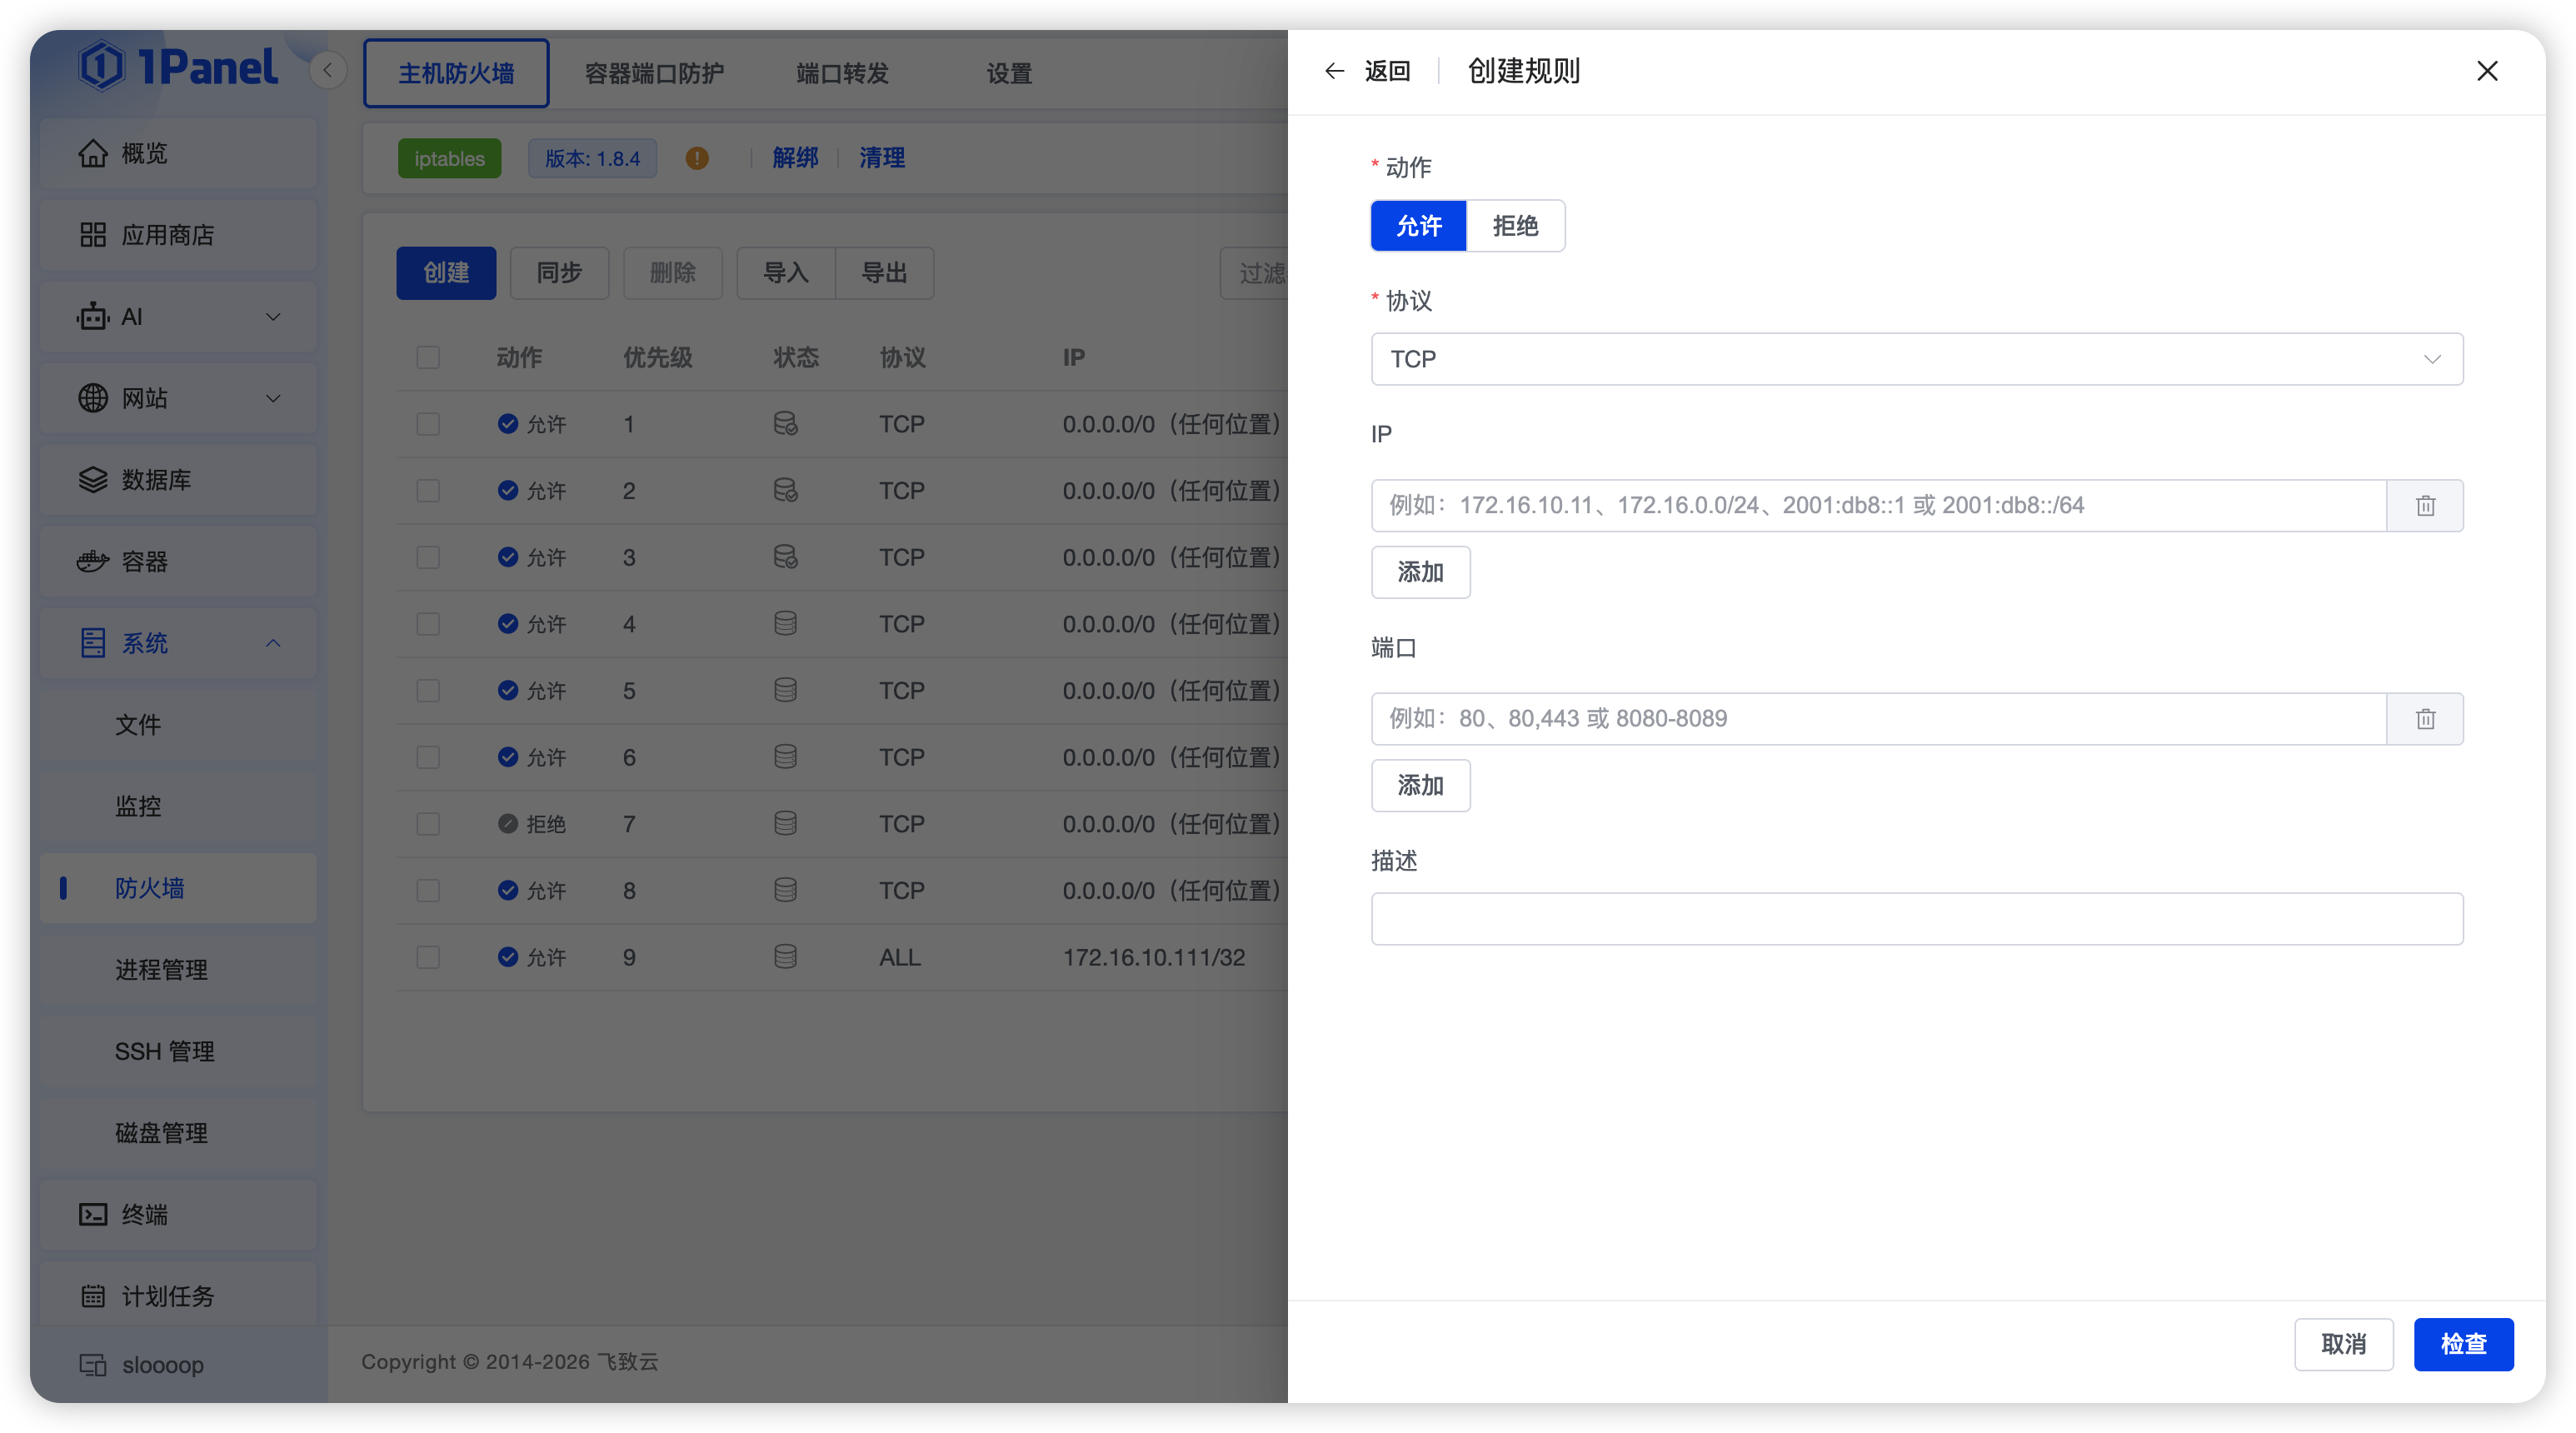
系统防火墙规则的状态与添加方法
先记住防失联守则
防火墙配错的下场是面板或 SSH 进不去。官方文档把话挑明了:首次启用、切换后端、添加丢弃规则、调整规则顺序、重置防火墙之前,保留一个可用的 SSH 会话别关,并确认云厂商控制台、VNC 这类带外登录方式可用。新规则验证通过前,这条守则一直有效。
动手前还建议记下两个端口号:当前面板端口、当前 SSH 端口(不是 22 的话尤其要记)。
系统防火墙管什么
「主机 - 防火墙」分四个页面:系统防火墙、Docker 端口防护、端口转发、设置。系统防火墙管进入服务器本机的流量:开放端口、限制来源 IP、丢弃指定流量、分别管理 IPv4 与 IPv6 规则,还能查看并接管系统里已存在的外部规则。
后端与初始化
防火墙设置页选择后端:firewalld、UFW、iptables、nftables。firewalld/UFW 只支持系统防火墙;iptables 和 nftables 三类功能全支持。选择原则官方文档给了方向:系统已在稳定使用某个后端就延续;不清楚现状时别频繁切换;切换不会自动迁移旧规则。
firewalld/UFW 点「启动」即用;iptables/nftables 要先在设置页确认白名单,再回系统防火墙点「初始化」创建规则结构。
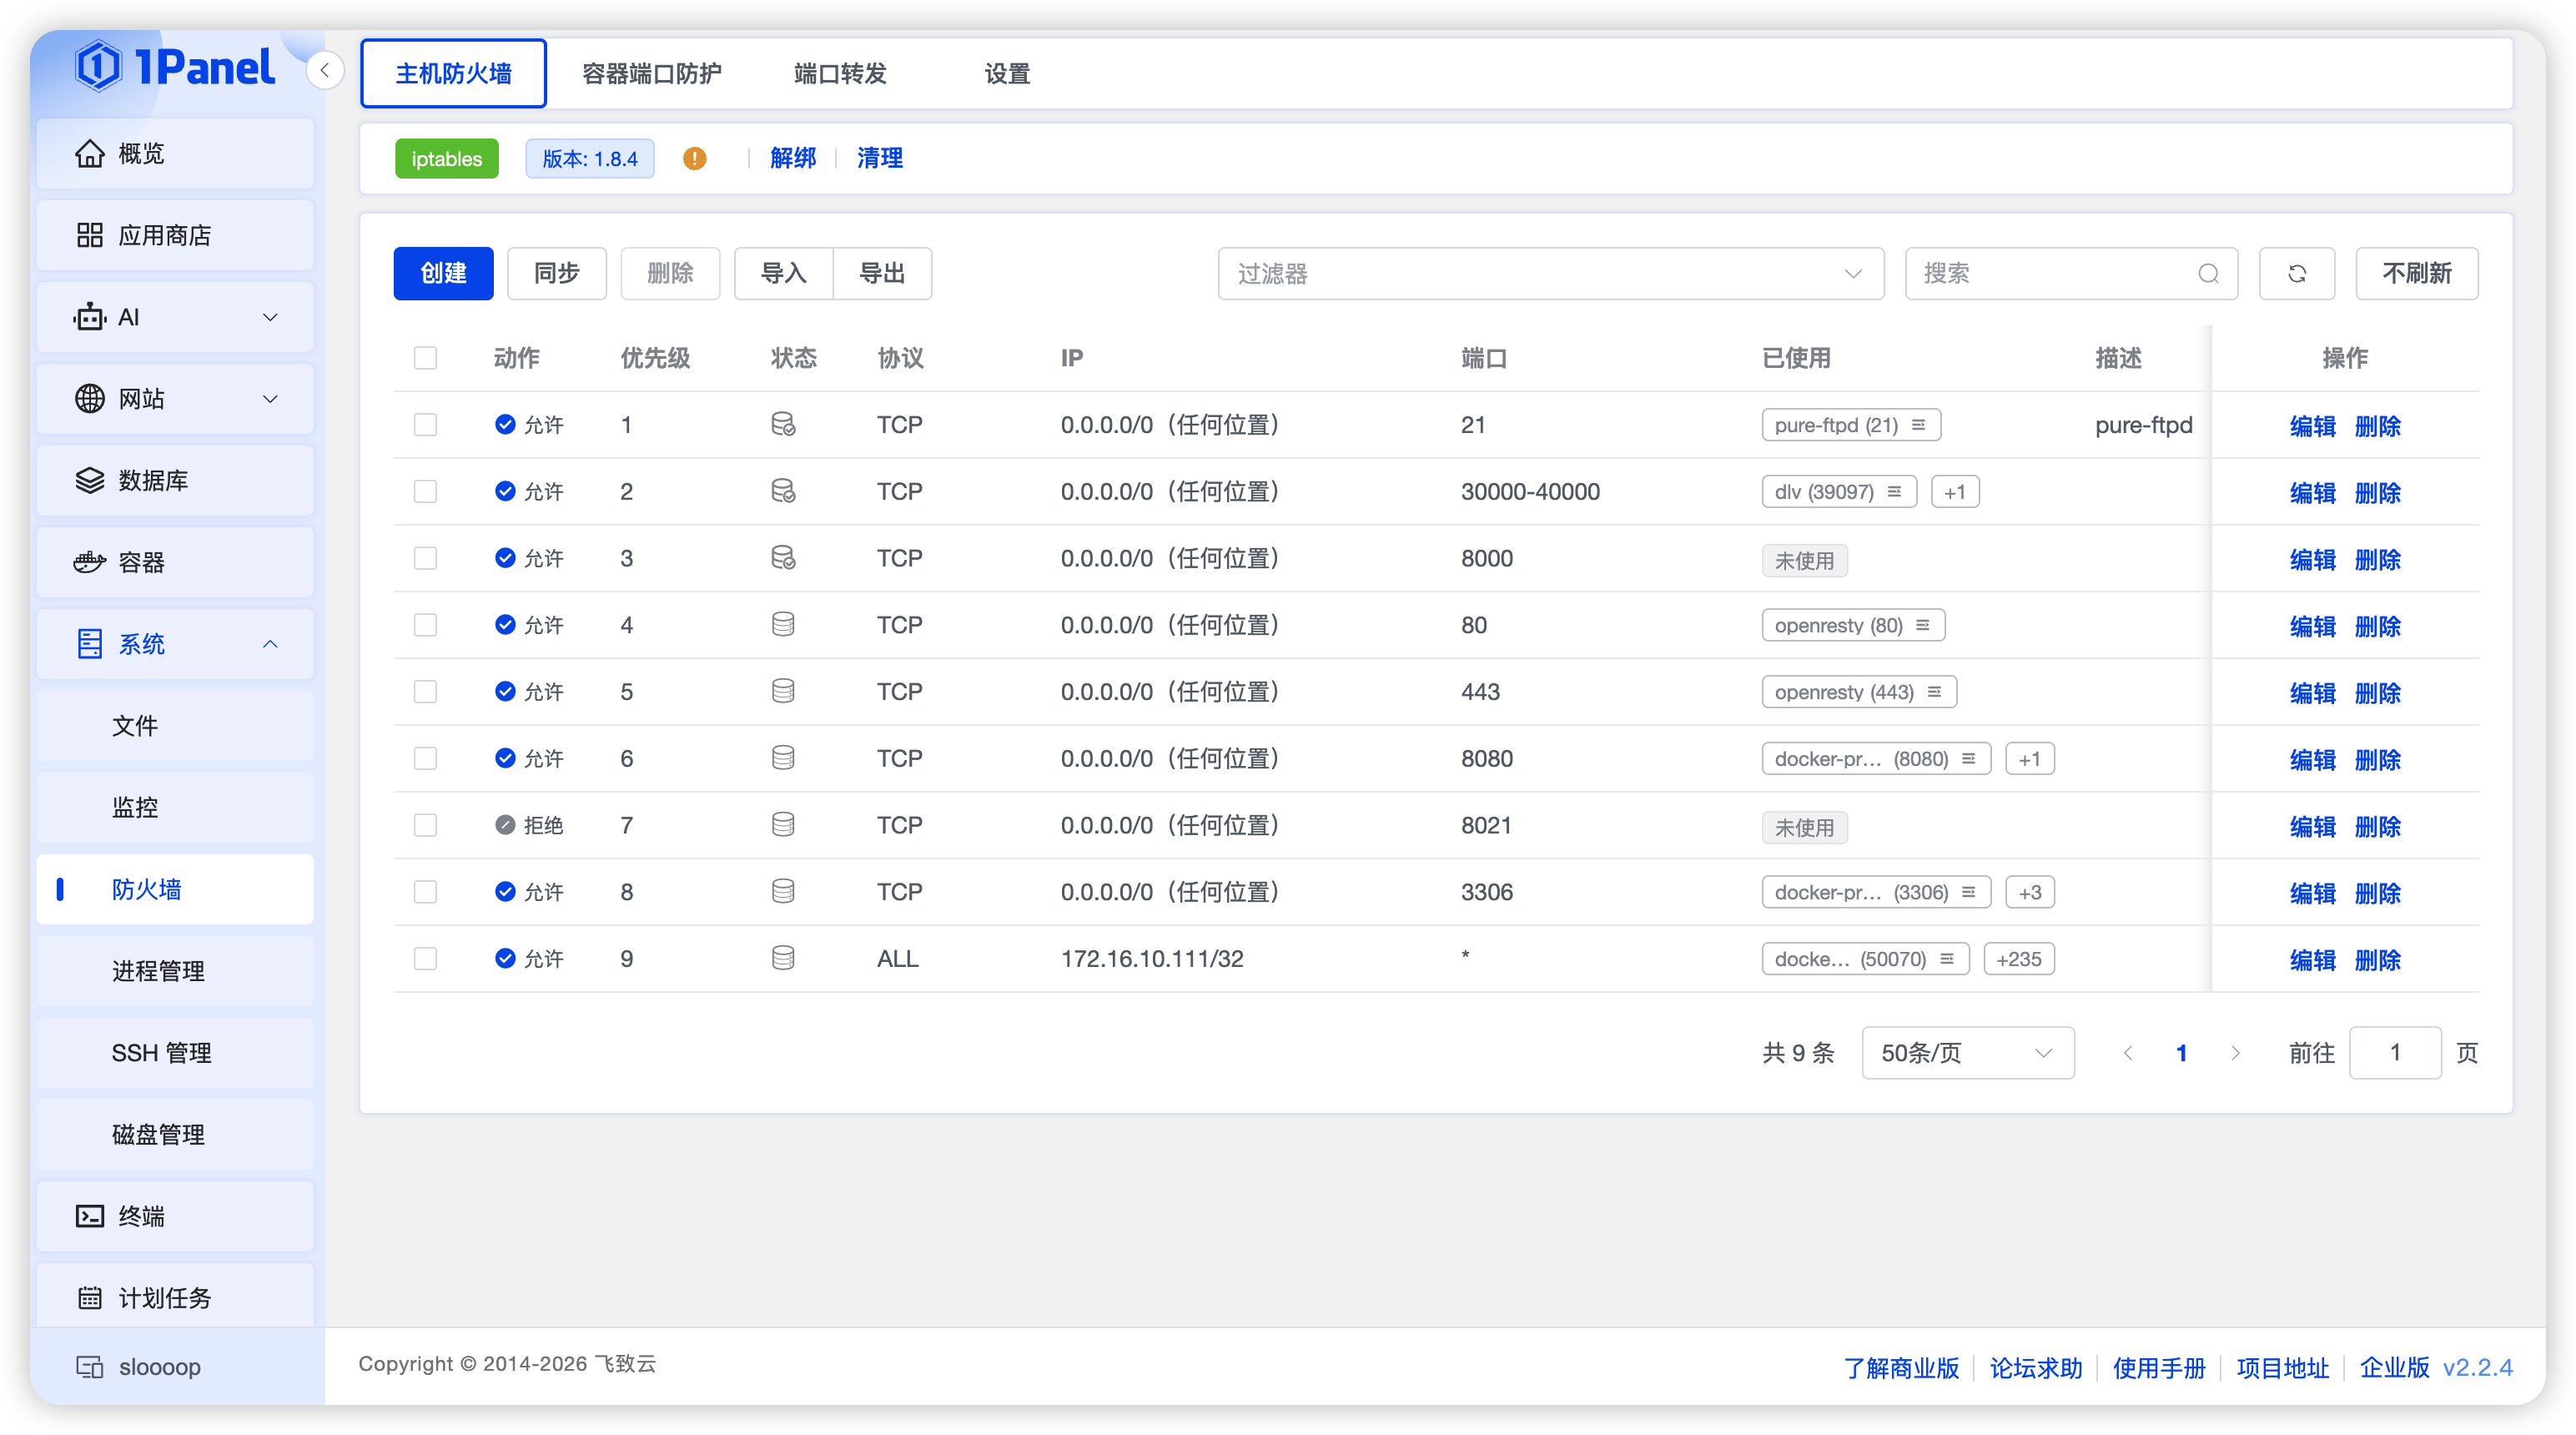
规则的五种状态
列表同时读面板记录与服务器实际规则,所以每条规则有状态:
| 状态 | 含义 |
|---|---|
| 1Panel 管理 | 面板创建且与实际一致,可编辑排序删除 |
| 已接管 | 原外部规则,现归面板管 |
| 外部规则 | 系统命令或其他软件创建,符合条件可接管 |
| 已保护 | 面板端口、SSH、白名单等,不允许直接修改 |
| 已漂移 | 面板记录与实际不一致,先排查再同步 |
「正在使用」提示帮助判断放行规则对应当前哪个监听进程,但它不代表公网一定可达——云安全组那道门还在,见端口转发一文的双重门说明。
添加规则的字段
点「添加」后逐项填:地址族(IPv4/IPv6)、策略(允许/丢弃/拒绝)、协议(TCP/UDP)、IP 地址(来源限定)、端口(单端口或范围如 8000-8100)、网卡与连接状态、优先级。常用组合举例:
- 对所有来源开放 TCP 8080;
- 只允许办公网 IP 访问 SSH 端口;
- 丢弃某个反复扫描的 IP。
「丢弃」与「拒绝」的区别:丢弃不回包(扫描方探测不到端口存在),拒绝明确回绝(对方知道端口在但被拒)。对外隐蔽端口用丢弃更合适,这个区别也是安全答疑的高频考点。